El pasado martes estuve nuevamente en la radio libertópolis (100.9FM) junto a Jorge Jacobs y Antonio García (@agdsys) hablando un poco sobre la “seguridad en las comunicaciones“, esta es una copia del programa:
Descarga directa – 7.1MB
El pasado martes estuve nuevamente en la radio libertópolis (100.9FM) junto a Jorge Jacobs y Antonio García (@agdsys) hablando un poco sobre la “seguridad en las comunicaciones“, esta es una copia del programa:
Descarga directa – 7.1MB
Un post rápido para comentar que está diponible la versión WordPress 2.3.3 que soluciona un problema de seguridad. Si solo les preocupa la seguridad, pueden bajar el xmlrpc.php ya arreglado para no tener que hacer la actualización completa.
Acaban de liberar WordPress 2.2.3, un actualización de seguridad. Corrige un fallo de seguridad que afecta a quienes tenga activados los permalinks a funcionar como URLs amigables (la mayoría de blogs). Adicionalmente han corregido algunos otros problemas menores y han aplicado cierta optimización al código.
Si ya tienes WordPress 2.2.2 puedes facilitar la actualización, al subir solo los archivos que han cambiado:
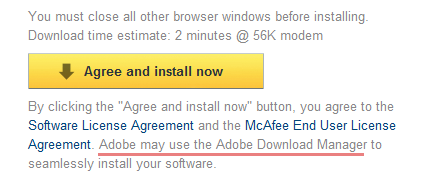
No Adobe, lo último que quiero es instalar más software del que necesito solamente para actualizar el Flash Player.
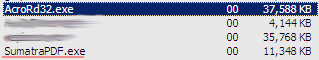
Aún no entiendo ¿por qué para hacer algo tan sencillo, como leer un archivo .pdf, Adobe ha inflado de tal manera el Reader 8.x? Por ejemplo con un archivo de 500KB y 121 páginas:
¿Qué pasa si un servicio de acortamiento de URLs tiene problemas técnicos o simplemente desaparece? ¿O si es victima de un problema de seguridad o deja de ser confiable? Al final, acortar una URL es como agregar otra capa donde las cosas pueden terminar mal y ya no se puede llegar al contenido deseado.
De alli que resulta lógico que cada sitio (popular, al menos) tuviera alguna forma de crear sus propias URLs cortas.
 Una de las comunidades que siempre ha sido afectada por fallos de seguridad, es la de los foros phpBB. Recuerdo en mis primeros años ya «administrado un sitio» (allá en el 2002) había que actualizar constantemente el foro para evitar que arruinaran los foros y aún así un par de veces tuvimos problemas. Esos eran los días en que uno odiaba a phpBB 2.0.x
Hace unos días me entere que volvieron a sufrir otro ataque, aunque no por un fallo en phpBB sino otro en phpList, y fue tan grave la cosa que lograron tomar todas las contraseñas de los usuarios:
the attacker was able to steal all email addresses from our mailing list, as well as the password hashes from this board’s database.
Pobres, no quisiera ser admin de su sitio, y que bueno que tampoco administro un foro con phpBB (tampoco crean que vBulletin es la gran maravilla, pero almenos no los hackean xD). Luego de tantos años en las mismas de siempre, phpBB y los fallos de seguridad son ya un sinónimo.
A veces cuando uno habla con los fanboys de GNU/Linux o Mac pareciera que están completamente convencidos que SU sistema es infalible; aunque si hay que reconocer que la seguridad está mejor implementada por defecto comparado con Windows. 
Conforme estas dos plataformas se popularizan y hay más usuarios neófitos usándolas, las probabilidades de ver noticias en Digg como la de “Miles de macs infectados por un trojano en software pirata” se incrementan, pasándose de largo toda la supuesta gran seguridad comparada a la de Windows… y todo por culpa de un usuario que no sabe. Esos trojanos seguirán dando vueltas por un tiempo, y si esos usuarios tuvieran un antivirus quizás no estarían tan indefensos.
Tampoco quiero decir que los Antivirus sean la quinta maravilla, yo los odio, detesto la cantidad de recursos que consumen a diario cuando en realidad son útiles muy pocas veces. Mi Windows no tiene antivirus porque creo saber lo que hago, y en el peor de los casos se como eliminar los problemas.
Si el usuario es estúpido, no habrá sistema que lo defienda, no importando si es del pingüino, la manzana de la discordia o la ventana.
Para los que utilizan clientes externos para publicar en sus blogs, sepan que en Worpress 2.6 se estará deshabilitando la opción de XML-RPC y Atom Publishing Protocol, con el fin de aumentar la seguridad de muchos blogs que no utilizan esta función y que ha sido el punto de muchos fallos en el pasado.
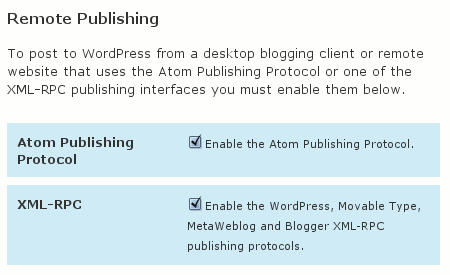
Esto solo afectara a las instalaciones nuevas, a quienes estén actualizando su instalación la opción quedara activa.